
Mit Copilot erstellt
In meinem Arbeitsalltag bekomme ich häufig von meinen Ansprechpartnern gesagt, wovor sie sich fürchten. Das hat nichts mit Feigheit oder Furchtsamkeit zu tun, sondern macht absolut Sinn: Wer Befürchtungen ungeprüft stehen lässt, bewegt sich unsicher und zurückhaltend in IT Umgebungen und übersieht gegebenenfalls wirklich problematische Punkte völlig. Ich möchte hier auf einige Beispiele näher eingehen:
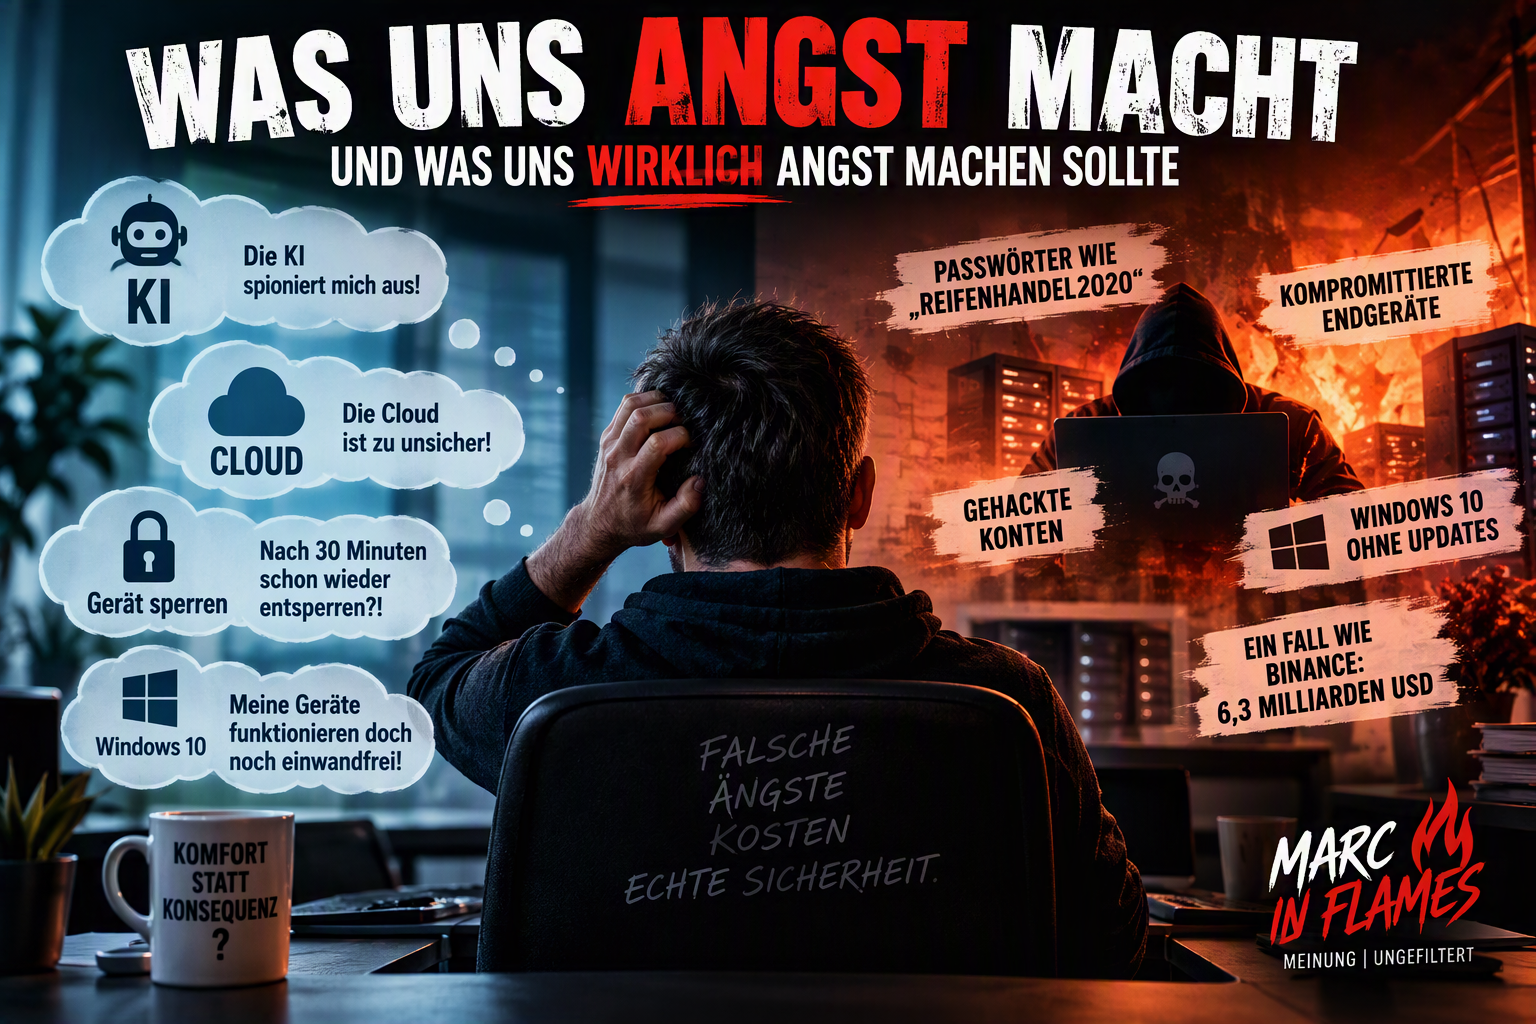
"Ich halte nichts von KI, weil die mich ausspionieren kann. Was, wenn mein Kollege die KI fragt, was ich die letzten Wochen gearbeitet habe"?
KI ist eine junge Technologie und sie macht bekanntlich Fehler. Wir erklären unseren Kunden täglich, dass sie doch bitte als KI Copilot einsetzen sollen, da sie massiv mit M365 arbeiten und dort ihre Kerndaten haben. Häufig kommen dann Feststellungen wie "Claude ist aber besser". Das ist auch richtig - aber bevor man Claude als externe KI per API (und damit relativ unüberwacht) an M365 dranhängt, nimmt man besser in M365 hin, dass die Anthropic-Modelle noch nicht in der EU-Boundary gehostet sind und nutze die Claude-Modelle nativ innerhalb von Copilot. Der antwortet nämlich auf die eingangs zitierte Frage wie folgt: "Ich kann keine personenbezogene Überwachung oder Bewertung daraus erstellen, was <Kollege X> heute alles getan hat. Ich kann dir aber sachlich zu einem konkreten Arbeitsthema helfen, z. B. welche heutigen Entscheidungen, Aussagen oder Arbeitsergebnisse von <Kollege X> zu einem bestimmten Projekt dokumentiert sind."
Bei einer beliebigen extern angebundenen KI müsste ich mich erst davon überzeugen, welche Schutzmechanismen der Anbieter für solche Fälle überhaupt implementiert. Bei Copilot sind solche Schutzmechanismen Bestandteil der Plattform. Der Schutz vor Fehlbedienung und Missbrauch geht durch die Copilot-eigene Work-IQ-Anbindung erheblich tiefer, weil diese Anbindung den M365-Kontext kennt und berücksichtigt.
"Ich speichere meine Daten lieber lokal, die Cloud ist mir zu unsicher."
Wer sich technisch ein wenig auskennt weiß auch, welchen Aufwand man lokal treiben müsste, um das Sicherheitsniveau einer professionell betriebenen Hyperscaler-Cloud auch nur annähernd nachzubauen. Geo-Redundanzen, Failsafes und ein sauberes, gemäß unseren Empfehlungen angebundenes, tägliches Backup mit unbefristeter Retention sind in der eigenen lokalen Umgebung einfach nicht zu leisten. Gleichzeitig sind es aber oft diejenigen, die diese Bedenken äußern, die dann in der Cloud-Welt (bzw. generell bei Online-Diensten) geradezu grob fahrlässig mit ihren Zugangsdaten umgehen. Passwörter wie "Reifenhandel2020" treffe ich täglich - ohne MFA und als Zugang zum DNS des Webhosters. Ein Hacker sammelt nach Erraten in Sekundenschnelle die Mailhoheit, die Homepage und die globale Administration der gesamten M365 Umgebung ein und sperrt die echten Admins aus: der ultimative Supergau für ein Unternehmen. Wenn der Schlüssel zur Eingangstür über Nacht unter einem Stein im Hof liegt, ist es egal wie toll das Schloss ist.
"Nach 30min Inaktivität immer wieder das Gerät entsperren ist viel zu aufwendig; die Passwortanforderungen sind lächerlich komplex"
Die Bequemlichkeit des Anwenders ist die Grundlage der krassesten Hacks. Gerade heute berichtet die FAZ, dass bei der Kryptobörse Binance 6,3 Milliarden USD entwendet wurden - vermutlich aufgrund des kompromittierten Laptops eines Ingenieurs. Hier zieht man korrekterweise den Schluss: "Der Fall verdeutlicht insbesondere die Risiken kompromittierter Endgeräte und zeigt, wie KI das Auffinden und Ausnutzen von Schwachstellen zusätzlich beschleunigen kann."
Es gibt keinen 100%-Schutz vor Hacks - wer das behauptet ist unseriös. Man kann aber durchaus aus "überhaupt keinen Schutz" ein "sehr ordentlich geschützt" machen - und damit die Angreifer dazu bewegen, sich einfacherer Ziele zu suchen, die es leider nach wie vor in Massen gibt.
"Windows 10 funktioniert doch einwandfrei und ich kann doch nicht ständig neue Computer kaufen"
Wir sprechen hier wohlgemerkt von Situationen, in denen Windows 10 keine ESU-Abdeckung (Extended Security Updates) hat und die Rechner tatsächlich seit Oktober letzten Jahres keine Updates, auch keine Sicherheitsupdates, mehr bekommen. Die Aussage mit "ständig neue Computer kaufen" - ist natürlich sehr polemisch: tatsächlich hatten wir für Windows 10 rund 10 Jahre Unterstützung. Zehn Jahre sind im professionellen IT-Betrieb alles andere als ein überraschend kurzer Produktlebenszyklus. Hier lautet die Bewertung klar: Niemand verlangt, jedes Jahr neue Rechner zu kaufen. Aber wer Hardware so lange betreibt, bis das darauf laufende Betriebssystem aus dem Support fällt und Updates nicht mehr unterstützen, hat irgendwann keine technische Diskussion mehr, sondern einen Investitionsstau.
Den grundsätzlichen Umstand, dass Anfang November 2026 immer noch Windows 10 eingesetzt wird, muss ich leider krass und unmissverständlich kommentieren: Wer Ende 2026 ein nicht mehr unterstütztes Windows 10 ohne ESU weiter produktiv betreibt, nimmt bekannte und künftig ungepatchte Schwachstellen bewusst in Kauf. Die Ausrede dafür ist mir ehrlich gesagt völlig egal. Spätestens nach einem erfolgreichen Angriff dürfte außerdem die unangenehme Frage aufkommen, wie die Cyberversicherung den bewussten Weiterbetrieb eines nicht mehr unterstützten Betriebssystems bewertet. Die gleiche Situation trifft man übrigens auch bei Servern: Windows Server 2012 R2 - den findet man weiterhin immer wieder in Firmenumgebungen - obwohl er seit Oktober 2023(!!!) keinerlei (Sicherheits)updates mehr bekommt. Auch hier gibt es die haarsträubendsten Ausreden.
Fazit
Wir haben Angst vor der Cloud, aber nicht vor Passwort123. Wir haben Angst vor KI, aber nicht vor unkontrollierten API-Zugriffen. Wir haben Angst vor nervigen Sicherheitsmaßnahmen, aber nicht vor dem kompromittierten Rechner. Und wir haben Angst vor Investitionen in neue Hardware, aber nicht vor Systemen, deren Hersteller längst aufgehört hat, Sicherheitslücken zu schließen.
Vielleicht sollten wir nicht weniger Angst haben. Vielleicht sollten wir einfach lernen, vor den richtigen Dingen Angst zu haben.
Getreu dem Untertitel „Meinung|ungefiltert“ verzichte ich auf Befindlichkeiten aufgrund Herstellerbindungen, dem üblichen Geschäftsgebaren und sonstiger Konventionen.
Damit einher geht, dass dieser Blog meine persönliche Meinung widerspiegelt und nur diese - Euer Marc Winter.
Double-click to edit...
